

IBM-Sicherheitsforscher haben kürzlich die Entdeckung einer neuen Malware-Familie namens „ZeroClear “ bekannt gegeben . Diese Malware wurde von der iranischen Hackergruppe APT34 in Zusammenarbeit mit xHunt entwickelt und zielt auf Industrie- und Energieunternehmen im Nahen Osten ab. Die Forscher veröffentlichten keine Namen der betroffenen Unternehmen, sondern einen detaillierten, 28-seitigen Bericht zur Analyse der Malware .
ZeroClear betrifft ausschließlich Windows, da, wie der Name schon sagt, der Programmdatenbankpfad (PDB) seiner Binärdatei verwendet wird, um einen destruktiven Angriff auszuführen, der den Master Boot Record (MBR) und Partitionen auf kompromittierten Windows-Rechnern überschreibt.
ZeroClear wird als Schadsoftware mit einem ähnlichen Verhalten wie „Shamoon“ (einer Schadsoftware, die aufgrund ihrer Verwendung für Angriffe auf Ölkonzerne seit 2012 viel Aufmerksamkeit erregte) kategorisiert. Obwohl Shamoon und ZeroClear ähnliche Fähigkeiten und Verhaltensweisen aufweisen, bezeichnen Forscher die beiden als separate und unterschiedliche Schadsoftware.
Wie die Malware Shamoon verwendet auch ZeroClear einen legitimen Festplattencontroller namens „RawDisk by ElDos“, um den Master Boot Record (MBR) und die Festplattenpartitionen von Zielrechnern mit Windows zu überschreiben.
Obwohl der ElDos -Treiber nicht signiert ist, gelingt es der Malware, ihn auszuführen, indem sie einen anfälligen, aber unsignierten VirtualBox-Treiber lädt und diesen ausnutzt, um den Signaturprüfungsmechanismus zu umgehen und den unsignierten ElDos-Treiber zu laden.
Diese Schadsoftware wird mittels Brute-Force-Angriffen eingesetzt , um sich Zugang zu schwach gesicherten Netzwerksystemen zu verschaffen. Sobald Angreifer das Zielgerät infiziert haben, verbreiten sie die Schadsoftware im gesamten Unternehmensnetzwerk – der letzte Schritt im Infektionsprozess.
„Der ZeroCleare-Reiniger ist Teil der Endphase des Gesamtangriffs. Es wurde entwickelt, um zwei verschiedene Formen bereitzustellen, die an 32-Bit- und 64-Bit-Systeme angepasst sind.
Der allgemeine Ereignisfluss auf 64-Bit-Computern umfasst die Verwendung eines anfälligen signierten Treibers und dessen anschließende Ausnutzung auf dem Zielgerät, damit ZeroCleare die Windows-Hardwareabstraktionsschicht umgehen und einige Betriebssystemsicherungen umgehen kann, die verhindern, dass die nicht signierten Treiber auf 64-Bit ausgeführt werden Maschinen ', liest den IBM-Bericht.
Der erste Controller in dieser Kette heißt soy.exe und ist eine modifizierte Version des Turla-Treiberladers.
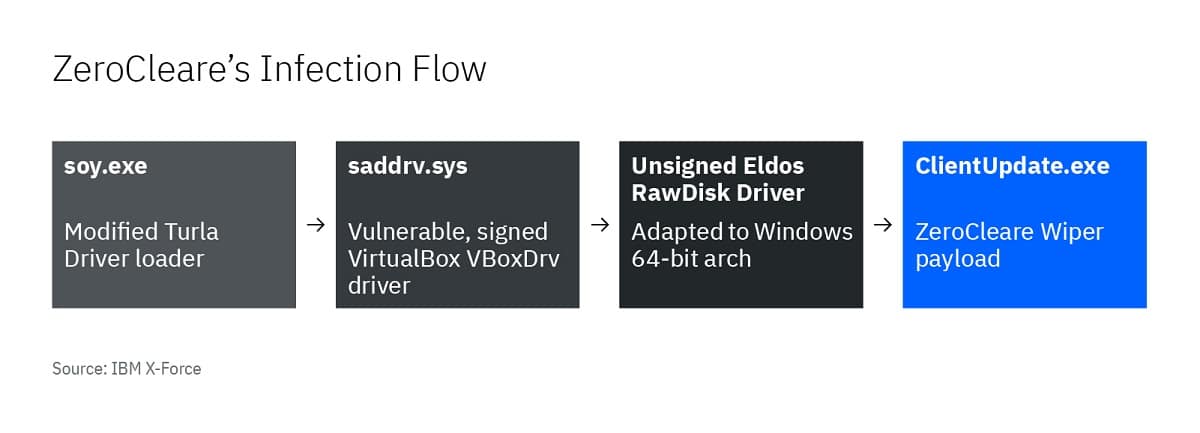
Dieser Treiber dient zum Laden einer anfälligen Version des VirtualBox-Treibers , die Angreifer ausnutzen, um den EldoS RawDisk-Treiber zu laden. RawDisk ist ein legitimes Dienstprogramm zur Interaktion mit Dateien und Partitionen und wurde auch von den Shamoon-Angreifern verwendet, um auf den Master Boot Record (MBR) zuzugreifen.
Um Zugriff auf den Kern des Geräts zu erhalten, verwendet ZeroCleare einen absichtlich anfälligen Treiber und böswillige PowerShell / Batch-Skripts, um Windows-Steuerelemente zu umgehen. Durch Hinzufügen dieser Taktik verbreitete sich ZeroCleare auf zahlreiche Geräte im betroffenen Netzwerk und säte den Keim für einen zerstörerischen Angriff, der Tausende von Geräten betreffen und Ausfälle verursachen könnte, deren vollständige Wiederherstellung Monate dauern könnte. "
Obwohl sich viele der von Forschern aufgedeckten APT-Kampagnen auf Cyberspionage konzentrieren, führen einige dieser Gruppen auch destruktive Operationen durch. In der Vergangenheit fanden viele dieser Operationen im Nahen Osten statt und zielten auf Energieunternehmen und Produktionsanlagen ab, die für das Land von entscheidender Bedeutung sind.
Obwohl die Forscher noch keine bestimmte Organisation als verantwortlich für diese Malware identifiziert haben, vermuteten sie zunächst, dass APT33 an der Entwicklung von ZeroClear beteiligt war.
Und später behauptete IBM, APT33 und APT34 hätten ZeroCleare erstellt, aber kurz nach der Veröffentlichung des Dokuments wurde die Zuordnung zu xHunt und APT34 geändert, und die Forscher gaben zu, dass sie nicht zu XNUMX Prozent sicher waren.
Laut Forschern sind die ZeroClear-Angriffe nicht opportunistisch , sondern scheinen gezielte Operationen gegen bestimmte Sektoren und Organisationen zu sein.